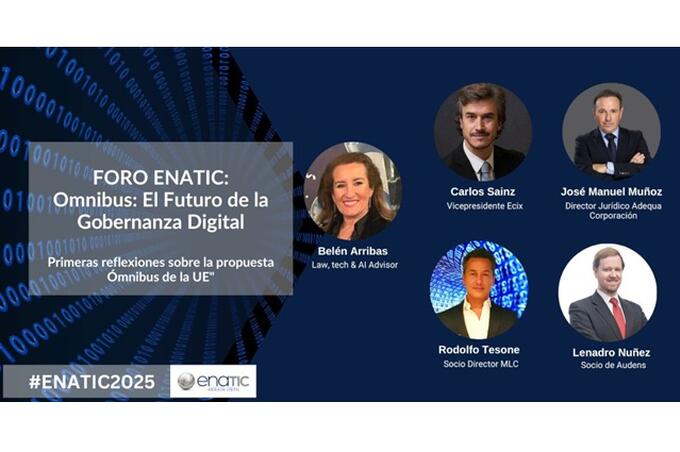
- Miembros de la Junta Directiva de ENATIC analizan , en el último webinar del año, el alcance de esta iniciativa, aún por aprobarse
En Europa desde hace meses se habla de simplificación normativa, impulsada por los informes Draghi y Letra que relacionan esta flexibilización normativa con la innovación y la mejora de la competitividad. Un debate que ha llegado al complejo marco digital donde la publicación del primer borrador por parte de la Comisión Europea de la Digital Omnibus reabre este mismo debate en la abogacía digital.
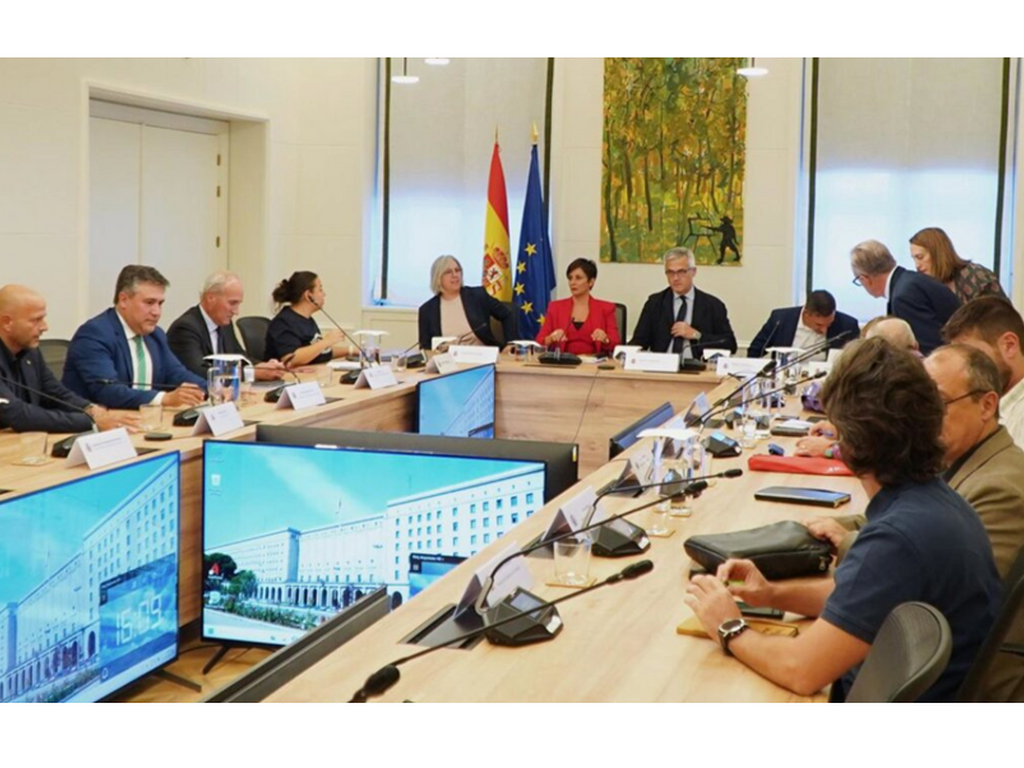
Sobre esta cuestión debatieron varios integrantes de la Junta Directiva de ENATIC, en el último webinar de este 2025, moderado por su presidenta actual Belén Arribas y en que tomaron la palabra Rodolfo Tesone, presidente emérito de la entidad, Carlos Saiz, vicepresidente de la institución, junto a José Leandro Núñez, secretario general y José Manuel Muñoz, vocal de la Junta para hablar de Gobernanza en Internet y de la propuesta Onmibus de la Comisión de reducción normativa que se conoce desde el pasado 19 de noviembre y que ha abierto un debate sobre este controvertido asunto.
Esta futura normativa que esta en pleno debate está estructurada en dos Reglamentos, uno que pretende modificar todo el acervo digital existente como la Data Act, protección de datos, servicios digitales, plataformas digitales, protección de datos y ciberseguridad Junto a él hay otro que incide directamente en la normativa del RIA, que es el segundo Reglamento de esta propuesta regulatoria sobre simplificación normativa.
La propuesta tendrá que pasar por el Parlamento, por el Consejo y luego se abrirán los Trilogos, como diálogo a tres para sacar un documento definitivo. El debate se ha abierto entre los que identifican la simplificación con la innovación y los detractores que ven ahí un problema que incidiría en la vulneración de derechos fundamentales.

Esta propuesta que se dio a conocer en Bruselas recientemente por varios Comisarios, tiene ahora un recorrido legislativo en el Parlamento y Consejo, para luego ir a los Trilogos. Podría entrar en vigor en el 2027 si se logra consenso (Comisión Europea).
Simplificación y derechos fundamentales
Para Rodolfo Tesone el año 2026 va a ser un año determinante y decisivo tanto para ciudadanos como para abogados digitales “No podemos perder de vista algunas efemérides que se han dado en estas últimas tres semanas. La primera fechada el pasado 10 de diciembre cuando se conmemoró el Aniversario de la Declaración Universal de Derechos Humanos. Se trata en la actualidad de poner en el centro los derechos fundamentales de la persona en este escenario tecnológico complejo. Junto a ello se ha celebrado el tercer cumpleaños de CHATGPT que ha generado una revolución tanto a nivel de profesionales como en el entorno social”.
Junto con estas dos, Tesone destacó como efeméride relevante “el papel de la geopolítica como tablero de juego que abordamos en el anterior webinar en el que intervinieron Carlos Saiz, Antonio Serrano, Belén Arribas y un servidor. Hace dos semanas, Trump anuncio la activación del proyecto Genesis que impulsa la IA en todos los órdenes con una dotación presupuestaria treinta veces mayor que el proyecto Manhattan. En este entorno se ha publicado los primeros avances de la Digital Omnibus como paquete de simplificación normativa. “Esta simplificación no puede venir de la mano de dañar los derechos fundamentales de los ciudadanos y de reducir una seria de obligaciones que son fundamentales”.
Desde su punto de vista “debemos hacer un análisis dejando claro que primero somos personas y ciudadanos, que esta Digital Omnibus reduce y diluye derechos fundamentales , como es en el caso de RGPD y de usos de datos de carácter personal en el ámbito científico para el uso de las IAS, eso se tiene que aterrizar y concretar, porque se deja peligrosamente una puerta abierta a la vulneración de derechos fundamentales. En segundo lugar, lo tenemos que ver como emprendedores, profesionales y empresarios y al mismo tiempo como juristas, abogados y consultores. En este sentido soy partidario de lanzar un mensaje claro sobre que el cumplimiento normativo es imprescindible. Debe ser parte del ADN de cualquier negocio y apostar por la IA responsable es una inversión por encima de todo”.

La propuesta de la Comisión se ha dado a conocer casi al mismo tiempo que las Guías sobre la IA presentadas por Oscar López, ministro de transformación digital y función pública, alojadas en la web de AESIA (Pool de medios, Moncloa)
Simplificación y ciberseguridad
Por su parte, Carlos Saiz subrayó que “no podemos esperar a que se aclare el futuro contenido de la Digital Omnibus. Los abogados digitales y expertos en compliance tenemos que trabajar ya en estos modelos de cumplimiento que las empresas necesitan. El futuro de esta Digital Omnibus no estará claro durante mucho tiempo como todo parece indicar. Sería un error pensar que ya se está produciendo. Solo es una Propuesta de Reglamento para una próxima simplificación, pero aún hay mucho por hacer. Queda todavía a nivel de la UE un proceso largo y complejo para lograr dicha simplificación normativa si es que llega al final. A nivel de ciberseguridad no podemos olvidar que hay cada vez más amenazas, brechas y ciberataques e incidentes de ciberseguridad. Es un fenómeno en auge. Regular bien este escenario sigue siendo fundamental”.
Este experto recordó que la ciberseguridad afecta de manera transversal a distintas normas como NIS2 “de manera directa, junto a ella DORA, el RGPD europeo y el nuevo RIA entre otras normativas que regulan el incidente de ciberseguridad. Al final la estrategia pasa por, en primer lugar a quién notificar ese incidente, sabiendo que existen distintas autoridades de control. Al mismo tiempo, el plazo para hacerlo, donde no hay un criterio único. Otro elemento importante es saber qué se pretende con esa notificación. Al parecer Digital Omnibus quiere entrar ahí y creará una ventanilla única de notificación con el protagonismo de la ENISA, agencia europea de ciberseguridad en esos temas”.
En su opinión “con esta medida se ganaría en claridad para muchas empresas que ante un incidente han tenido que notificar a tres o cuatro entidades de control. Hacer esto con distintos plazos y a distintas entidades de control es muy complicado. La iniciativa es interesante pero no se ve exenta de problemas . Veremos si Europa puede coordinar la gobernanza interna de la notificación de incidentes en un solo punto de entrada lo que ayudaría bastante a la gestión de las pymes”. Hay que hablar de estos niveles de riesgo y de las capacidades que hay para comunicar tanto a personas como autoridades de control de forma más coherente. Habrá que ver si logramos ese criterio y se puede implantar. Hay que analizar las guías de la AESIA publicadas. Una de ellas habla de gestión de incidentes de seguridad cuando afectan a sistemas de IA”.
Simplificación y RGPD
José Leandro Núñez, cree que la propuesta del Reglamento Omnibus se ha quedado corta en algunos temas “Nuestra visión como jurista debe partir del respeto a los derechos fundamentales Sin embargo al RGPD se le han visto las costuras cundo se ha querido comparar con tecnologías nuevas y su regulación en el RIA. El uso de la tecnología avanzada no genera riesgos de por sí. Tiene que ver con sus finalidades, De hecho el propio RIA está centrado en las finalidades para las que se utiliza para calcular esos riesgos Si se plantea así, eso puede suponer el freno de la innovación con algunas cargas burocráticas. Se debería quitarse ese estigma que hay hacia la tecnología avanzada, eliminarla como factor de riesgo intrínseco y considerarla como un elemento más cuando se hace un análisis de riesgo serio” .
Desde su punto de vista Onmibus Dgital no es una revolución total ni lo quieren cambiar a nivel ideológico (Incorpora sentencias del tjue; como son la de Deloitte de septiembre del 2025 sobre seudominización de los datos que no convierte a los datos en personales o la Schufa de diciembre del 2023 corrige ciertas disfuncionalidades detectadas por las autoridades de control, como es la notificación de brechas de 72 a 96 horas y que no todas se notifiquen. también la idea es homologar a nivel europeo los catálogos de tratamiento que necesiten evaluación de impacto que ahora se hacen a nivel nacional “Se crearía como ya dijo Carlos Saiz una ventanilla única para coordinar todas estas notificaciones”.
Sobre la regulación de Cookies, Nuñez recordó que también hay una idea de incorporar esa regulación que estaba en el Reglamento de Eprivacy, más actual en el propio RGPD con el consentimiento como elemento clave. El cuarto bloque de cambios es la alineación del RGPD con el paquete digital como tal. Ahí se quiere coordina con NIS2 para en esta ventanilla única la gestión de las comunicaciones de brechas y buscar coherencia con la Data Act y el RIA entre otras normativas digitales. A su juicio no se puede decir que se pueda entrenar la IA con bastante flexibilidad en relación con el RGPD a nivel de investigación pese a que el articulo 9 lo permite en algunas ocasiones. “Lo importante es que no se introduce una nueva base de legitimación que es entrenar la IA. Es una flexibilidad muy controlada y limitada”.

Una parte importante de esta Digital Omnibus se centraría en modificar el RIA, en cuyas negociaciones que cristalizaron en diciembre del 2023, en el texto que ya está en vigor, la secretaria de Estado Carme Artigas, secretaria de Estado de Digitalización e Inteligencia Artificial en el centro de la imagen junto al comisario Thiery Brettón tuvieron un papel importante (Comisión Europea)
Simplificación y RIA
Para José Manuel Muñoz en su valoración consideró que en esta propuesta hay una parte emocional que debemos controlar y no dejarnos llevar. Creo que la propuesta es sensata y coherente. Quizás llega tarde en el tiempo pero más vale tarde que nunca. A nivel de IA es una oportunidad perdida. En las negociaciones previas a la aprobación del RIA definir o que es un sistema de IA se debatio durante esos tres años de negociación, la definición aprobada es controvertida .A su juicio desde las negociaciones del 2020 el Parlamento planteo que todas las obligaciones éticas discutidas sobre la IA fueran cuestiones imperativas y obligaciones jurídicas para cualquier sistema de IA. “A lo largo de los años el uso de la autorregulación de la industria no ha ayudado a mejorar la seguridad en la IA, privacidad o la protección de los derechos fundamentales”, indicó
Este jurista analizó esta propuesta de simplificación del RIA que ocupa el segundo Reglamento de esta propuesta normativa “. A los juristas digitales nos gusta escuchar mensajes de coherencia, uniformidad, racionalizar la legislación o reducción de costes El problema es que todo esto no es sinónimo de desarrollo, tecnológico, innovación y competitividad. Son cuestiones distintas que no deben asociarse” La iniciativa quiere extender la simplificación que ya existe para pymes para empresas de más tamaño y mayor facturación .Se pretende introducir un nuevo artículo 4 bis con el que se habilitaría el uso de datos personales especiales para la detección y corrección de sesgos que ya el RIA lo contempla para sistemas de algo riesgo. Otra propuesta es la eliminación del registro de los sistemas de alto riesgo si realmente esos sistemas no lo son. Se quiere que la Oficina de la IA tenga más importancia en la vigilancia del mercado en este contexto”.
Sobre esta Propuesta Ómnibus, Muñoz recordó que este Reglamento plantea una moratoria en el RIA para los tratamientos de alto riesgo en un contexto que se vivió de duras negociaciones en los últimos tres años para su aprobación. Ya hay obligaciones escalonadas como la alfabetización del artículo cuatro que han hecho muchas empresas o la demora de los sistemas de alto riesgo de seis meses a un año y medio más hasta que se tengan esas normas armonizadas y de cumplimiento de la Comisión. Ahora en el caso de la alfabetización se quiere eliminar. Es un error porque la concienciación y formación sone fundamentales para no generar riesgos en la gestión de los derechos fundamentales que son claves .En esta iniciativa no puedo estar de acuerdo porque ya hay empresas que han hecho su trabaje, de seguridad o de protección de datos o de decisiones indebidas que se toman”.