
En artículos anteriores he abordado la gobernanza de la Inteligencia Artificial -en adelante, IA- desde una misma preocupación: cómo integrarla en la estructura de gobierno de una organización sin crear nuevos silos ni diluir responsabilidades. María Luisa García Torres, Dra. en Derecho Procesal. Jefe de estudios del área de Derecho. Facultad Business & Tech
Primero analicé la necesidad de una gobernanza integrada; después, la figura del AI Officer como función de coordinación del ciclo de vida de los sistemas; y, más recientemente, la distribución efectiva de responsabilidades: quién interviene, quién controla, quién decide y cuándo debe escalarse una cuestión.
El siguiente paso es convertir esas responsabilidades en una estructura capaz de funcionar. La cuestión resulta especialmente relevante en las grandes empresas, donde la IA puede estar presente en múltiples áreas y proceder tanto de desarrollos propios como de soluciones de terceros o funcionalidades incorporadas a herramientas ya utilizadas por la organización.
El Reglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, de 13 de junio de 2024 -en adelante, RIA-, no obliga a crear un cargo denominado AI Officer ni impone un organigrama concreto si la empresa decide establecer un departamento de IA. Sí contempla, en distintos supuestos, medidas organizativas, supervisión humana, competencias adecuadas, documentación, monitorización o alfabetización en IA.
La pregunta empresarial es, por tanto, otra: ¿cómo debe organizarse una gran compañía para que la gobernanza de la IA funcione realmente?
La respuesta pasa por centralizar la coordinación sin centralizar artificialmente todas las decisiones.
El departamento de IA no gobierna la IA
Esta es la primera precisión necesaria. Crear un departamento de IA no significa atribuirle el gobierno de todos los riesgos relacionados con esta tecnología. Tampoco convierte al AI Officer en responsable último de la IA dentro de la empresa.
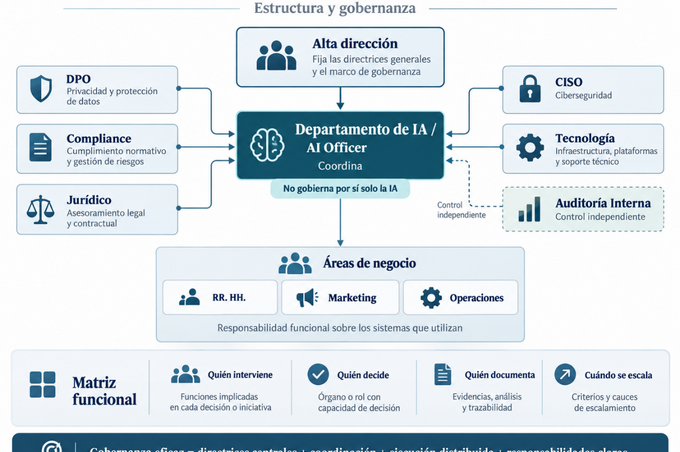
Un sistema puede plantear simultáneamente cuestiones de protección de datos, ciberseguridad, cumplimiento, propiedad intelectual, contratación, recursos humanos, derechos fundamentales, continuidad de negocio o reputación. Ninguna unidad debería absorber las competencias del Delegado de Protección de Datos -en adelante, DPO-, del Chief Information Security Officer -en adelante, CISO-, del Compliance Officer, del departamento jurídico, de Tecnología, de Auditoría Interna o del propio negocio.
La alta dirección es quien fija las directrices generales de gobierno de la empresa y, dentro de ellas, el marco de gobernanza de la IA. A partir de ese marco, el AI Officer coordina la intervención de las distintas funciones y el departamento proporciona la estructura necesaria para hacer efectiva esa coordinación durante todo el ciclo de vida de los sistemas. Coordinar no equivale a gobernar ni a decidir por los demás.
Un modelo central-federado
En una gran empresa, esta lógica puede materializarse mediante un modelo central-federado. Debe existir un núcleo corporativo de IA encargado de hacer operativo el marco definido por la organización: mantener metodologías comunes, inventarios, procedimientos, requisitos documentales, circuitos de revisión, mecanismos de seguimiento y reglas de escalado.
Pero ese núcleo necesita apoyarse en las unidades de negocio, porque es allí donde se conoce la finalidad concreta del sistema, el proceso en el que se integra y las consecuencias de su utilización.
El departamento central actúa así como nodo de coordinación, mientras las áreas de negocio mantienen la responsabilidad funcional sobre los sistemas que utilizan.
Este diseño evita dos extremos: una descentralización absoluta, en la que cada área incorpora IA con criterios propios, y una centralización excesiva, en la que todas las decisiones terminan en una unidad corporativa que acaba asumiendo competencias que no le corresponden.
En grupos multinacionales pueden añadirse responsables regionales o locales que adapten la ejecución del modelo a particularidades regulatorias o sectoriales sin romper la arquitectura común.
La matriz funcional como arquitectura de decisión
La estructura debe apoyarse en la matriz funcional de responsabilidades. El departamento de IA no crea una nueva distribución de competencias ni sustituye la matriz. Su función es hacer operativa esa distribución, mantenerla actualizada y asegurar que se aplica.
Para cada sistema debe estar identificado quién es su responsable funcional; qué áreas deben intervenir; quién coordina el proceso; quién formula observaciones dentro de su ámbito; quién adopta cada decisión; qué modificaciones obligan a revisar la evaluación; quién interviene ante un incidente; qué cuestiones deben escalarse y; quién conserva la documentación, los registros y las evidencias.
La matriz convierte así el organigrama en una arquitectura de decisión. El departamento coordina el circuito; la matriz determina quién interviene y quién decide en cada momento.
Qué capacidades debe reunir el núcleo central
El núcleo corporativo debe disponer de capacidades suficientes para coordinar varios ámbitos sin absorber las competencias de las unidades especializadas.
El primero es la gobernanza y gestión del riesgo: inventario, clasificación de sistemas, seguimiento de evaluaciones, documentación, excepciones, cambios relevantes e incidencias.
El segundo es la coordinación del ciclo de vida técnico, conectando desarrollo, adquisición, validación, datos, integraciones, cambios de versión, monitorización y retirada. Esto no implica que ingenieros, científicos de datos o Tecnología deban depender jerárquicamente del departamento, sino que sus actuaciones deben quedar integradas en el marco común de gobernanza.
El tercero es la gestión de terceros. Buena parte de la IA empresarial llegará mediante proveedores, plataformas o funcionalidades incorporadas a software ya contratado. Su evaluación puede exigir la intervención de negocio, Jurídico, Seguridad, Protección de Datos, Tecnología o Compliance. El departamento debe asegurar que esas intervenciones se producen de forma ordenada y quedan integradas en el mismo circuito.
El cuarto ámbito es la formación y la adopción responsable. La alfabetización en IA no puede reducirse a una formación idéntica para toda la organización. Directivos, equipos técnicos, compradores, usuarios, supervisores humanos y funciones de control necesitan conocimientos adecuados a sus respectivas responsabilidades.
El negocio mantiene la responsabilidad funcional
El departamento de IA tampoco debe convertirse en propietario funcional de los sistemas. Cada herramienta necesita un responsable de negocio claramente identificado, capaz de explicar por qué se utiliza, qué proceso soporta, para qué decisiones se emplea, quién utiliza sus resultados y qué consecuencias tendría un funcionamiento incorrecto. Ese responsable debe velar por que el sistema continúe utilizándose para la finalidad aprobada y comunicar cualquier cambio relevante en sus condiciones de uso.
El departamento coordina; las funciones especializadas intervienen en los riesgos propios de su ámbito y; el negocio mantiene la responsabilidad sobre la finalidad y utilización del sistema. De lo contrario puede producirse una paradoja: que múltiples áreas controlen una herramienta, pero ninguna responda realmente de para qué se está utilizando.
El comité de IA y las reglas de escalado
La estructura puede completarse con un órgano transversal de coordinación para aquellos asuntos que no puedan resolverse mediante los circuitos ordinarios.
Un comité de IA puede reunir, según la cuestión planteada, a negocio, AI Officer, Jurídico, DPO, CISO, Compliance, Tecnología, Datos, Recursos Humanos u otras funciones afectadas.
Su intervención debería reservarse para sistemas especialmente relevantes, discrepancias entre funciones, excepciones, incidentes significativos o decisiones sobre continuidad, suspensión o retirada.
La matriz funcional debe establecer qué asuntos se resuelven ordinariamente, cuáles llegan al comité y cuáles deben escalarse a la alta dirección.
La alta dirección conserva la visión de conjunto
La creación de un departamento de IA no modifica la posición de la alta dirección dentro del modelo.
Es ella quien fija las directrices generales, aprueba el marco de gobernanza, determina el nivel de riesgo que la organización está dispuesta a asumir, garantiza los recursos necesarios y establece qué decisiones requieren su intervención.
El departamento debe proporcionarle una visión consolidada de los sistemas críticos, riesgos relevantes, incidentes, excepciones, dependencias de proveedores y cuestiones pendientes de decisión.
La especialización no puede convertirse en un mecanismo para desplazar hacia técnicos o responsables de control decisiones que corresponden a quienes ejercen la dirección de la empresa.
Auditoría debe conservar su independencia
Auditoría Interna debe mantener una posición independiente respecto de quienes diseñan y ejecutan el modelo de gobernanza. Si el departamento de IA coordina procesos y controles, Auditoría debe poder evaluar posteriormente si funcionan de manera efectiva.
La misma lógica exige respetar las competencias y la posición del DPO y de aquellas funciones que no deben quedar subordinadas a la unidad cuya actividad están llamadas a supervisar. Pues coordinar no significa integrar jerárquicamente.
Del organigrama a los procesos
Un departamento de IA solo adquiere sentido cuando la estructura se traduce en procesos comunes y trazables.
La organización necesita procedimientos para incorporar nuevas iniciativas, inventariar y clasificar sistemas, realizar evaluaciones, revisar proveedores, aprobar usos, gestionar modificaciones, monitorizar el funcionamiento, responder ante incidentes, suspender o retirar herramientas y conservar registros y evidencias.
El objetivo no es añadir burocracia, sino hacer posible que pueda reconstruirse quién intervino, qué control realizó, quién adoptó cada decisión y cuándo fue necesario escalarla.
Conclusión
La creación de un departamento de IA no traslada la gobernanza de esta tecnología a una nueva unidad.
La alta dirección sigue fijando las directrices generales y el marco de gobierno; la matriz funcional distribuye responsabilidades; el AI Officer coordina; y el departamento proporciona la estructura y los procesos necesarios para que esa coordinación sea efectiva. Las áreas de negocio mantienen la responsabilidad funcional y las funciones especializadas conservan sus competencias.
El objetivo no es crear un nuevo silo, sino precisamente evitarlo.
Una gobernanza eficaz de la IA debe ser central en sus directrices, coordinada en su funcionamiento, distribuida en la ejecución y clara en la atribución de responsabilidades.