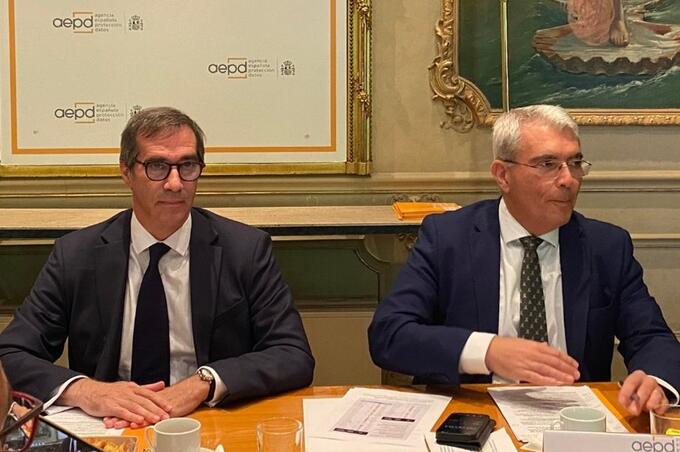
- El presidente de la AEPD, en compañía de su adjunto Francisco Perez Bes, presentaron la Memoria del 2025 donde subraya que las seis áreas de actividad con mayor número de procedimientos sancionadores y de apercibimiento corresponden a videovigilancia; servicios de Internet; quiebras de datos personales; administraciones públicas; comercio, transporte y hostelería y sanidad
Los números lo dejan claro. Las reclamaciones presentadas superaron las 30.000 mientras que las consultas ciudadanas rebasaron las 50.000. Al mismo tiempo, los procedimientos abiertos por brechas personales se incrementaron un 157% durante el 2025. Son algunos de los datos de la Memoria de la AEPD del 2025 que explicaron su presidente Lorenzo Cotino y adjunto a presidencia, Francisco Perez Bes, desde marzo del 2025 al frente del regulador de protección de datos de nuestro país, en un encuentro con los medios informativos.
En esta circunstancia no es de extrañar que Cotino a pregunta de este periodista comentara la necesidad de incrementar la plantilla de la Agencia, ahora sobre los 250 efectivos en al menos un 40%. Recordó que este regulador había asumido más competencias, tras la nueva normativa aprobada . Además recordó que en lo concerniente al Reglamento de IA y su implementación en nuestro país, estaban definidas algunas competencias por el uso de datos personales que se hacen en esos tratamientos.
En su opinión no es descartable que de cara a los próximos años se produzca un aluvión de reclamaciones relacionadas por el mal uso del IA y los efectos que genere en los ciudadanos. Comento que este era un tema que ya se había hablado en alguna reunión del Comité Europeo de Protección de Datos (CEPD) que aglutina los reguladores de cada uno de los 27 países de la UE y que de alguna forma había que empezar a prepararse. También apuntó a que era previsible que la AEPD abriera procedimientos de oficio en algunas cuestiones sobre el uso de la IA.
En su intervención recordó que este año 2025 estuvo marcado por el inicio de una nueva presidencia y adjuntía en el organismo y la publicación del Plan estratégico 2025-2030, que fija las líneas clave de actuación de la autoridad orientándose al fomento de la innovación responsable y la defensa de la dignidad en la era digital teniendo en cuenta los retos tecnológicos emergentes. De hecho ante los periodistas asistentes repasó los siete ejes estratégicos y habló de los avances logrados.
La Memoria refleja que en 2025 se presentaron ante la Agencia 30.931 reclamaciones, lo que supone el número de reclamaciones más alto de la historia de esta Autoridad, con un incremento del 64% respecto al año anterior. Este aumento evidencia un mayor conocimiento y concienciación de la ciudadanía tanto sobre sus derechos como de la posibilidad de reclamar ante la Agencia.
A esta cifra se suman 1.118 casos (+36%) transfronterizos procedentes de otras autoridades de control europeas y 14 casos iniciados por iniciativa propia del organismo. Ello supone un total de 32.063 entradas de nuevos casos a Inspección, destacando que no sólo supone un incremento exorbitado, sino que estos son cada vez más complejos debido al impacto de las nuevas tecnologías y las amenazas crecientes que suponen para la privacidad, y los procedimientos transfronterizos que deben llevarse a cabo en coordinación con otras autoridades europeas.
La biometría necesita una ley
En este sentido, recordó Lorenzo Cotino que la Agencia recoge en su Plan estratégico 2025-2030 la apuesta por una supervisión apoyada en la tecnología que prioriza la acción en las áreas de mayor impacto sobre la dignidad y los derechos de las personas, con medidas como la adopción de la inteligencia artificial con garantías y el desarrollo de sistemas avanzados de supervisión.
El presidente de la AEPD volvió a insistir en que el papel del regulador que preside no es tanto sancionar como reforzar las obligaciones de cumplimiento normativo de las empresas. que, pese al incremento de las sanciones, insistió en que aunque siguen siendo la primera autoridad en número de expedientes y resoluciones ni mucho menos, estamos entre las primeras en importe de sanciones. En este ámbito destacan claramente países como Irlanda y Francia, mientras que nosotros nos situamos más en línea con Eslovaquia o Alemania en cuanto al número de procedimientos abiertos”.
Otra cuestión que abordó Lorenzo Cotino tiene que ver con el uso de los sistemas biométricos, hasta ahora uno de los focos de sanciones de la AEPD. A su juicio, la Agencia esta evolucionando a una posición donde se permite el uso de estos sistemas, siempre de forma proporcional. A este respecto recordó que sería bueno que el legislador nacional aprobara una ley que diera seguridad jurídica a las empresas y organizaciones que utilizan esta tecnología.
Sobre este respecto, comento que en estos momentos la AEPD está actualizando su guía de datos biométricos y avanzó que la entidad ha creado un grupo de trabajo ya en marcha que estudiará la posibilidad de uso de estos sistemas biométricos en el ámbito laboral a través de convenios colectivos. Como previsión cree que antes del verano podrían tenerse algunos resultados para ver una posible implementación en el futuro en el marco de la negociación colectiva
Crecen las brechas personales
En cuanto a las brechas de datos personales, fue Francisco Perez Bes quien explico que se habían incrementado un 157% los procedimientos sancionadores o de apercibimiento realizados, pasando de los 30 de 2024 a 77 en 2025. Estos procedimientos han derivado en sanciones por importe de casi 20 millones de euros (19.836.603 euros).
Esta cifra supone un 40% de la cuantía total de sanciones impuestas en 2025, que asciende a 48.108.765 euros. De hecho, dos terceras partes de ese importe total está concentrado en tres categorías de casos: servicios de internet; comercio, transporte y hostelería; y brechas de seguridad.
En cuanto a las notificaciones de brechas, la AEPD recibió en 2025 este año un total de 2.765, una cifra similar a la de 2024. El 81% corresponde al sector privado y el 19% al sector público. “De esas casi 2.800 notificaciones, 11 se han investigado adicionalmente por indicios de falta de diligencia, y en seis casos se ha obligado a comunicar la brecha a los afectados”, indicó
En cuanto a la tipología de ataques, Pérez Bres ha especificado que la mayoría se debe a ransomware e intrusiones en sistemas, especialmente en herramientas CRM, donde se almacena mucha información. “Destacan también los ataques a encargados del tratamiento, cuyos niveles de seguridad suelen ser menores. Las principales causas han sido el robo de credenciales”, ha añadido.
“Además, aproximadamente la mitad de los ataques son sofisticados —ha continuado—, mientras que la otra mitad tiene su origen en fallos humanos o problemas estructurales. Esto refuerza la importancia de la concienciación y formación”.
Respecto a los datos filtrados, ha explicado que suelen ser datos identificativos (nombre, apellidos, DNI), fotografías, datos bancarios, datos contractuales y, en algunos casos, categorías especiales como datos de salud

Mas relajados, tras las preguntas de lps periodistas, Lorenzo Cotino y Francisco Pérez Bes han posado ante los medios como punto final a esta comparecencia FOTOS luisjasanchez/L&T
Sanciones más elevadas
Las seis áreas de actividad con mayor número de procedimientos sancionadores y de apercibimiento finalizados en 2025 corresponden a videovigilancia (81, -4% respecto a 2024); servicios de Internet (77, -3%); quiebras de datos personales (46, +229%); administraciones públicas (41, -105%); comercio, transporte y hostelería (41, +54%) y sanidad (34, +278%).
La Memoria 2025 recoge las Administraciones Públicas sancionadas por incumplir los requerimientos y medidas correctivas impuestas. Tanto la falta de respuesta a los requerimientos de información que envía la Agencia como el hecho de no acreditar que se han cumplido las medidas impuestas suponen infracciones muy graves.
En casos transfronterizos, la Agencia ha liderado 47 en 2025 como autoridad principal (frente a los 22 de 2024, +114%) y ha cooperado como interesada en 419 (+20%). La Memoria detalla los principales procedimientos sancionadores transfronterizos en los que la Agencia ha sido autoridad principal y en los que ha sido autoridad interesada. Asimismo, se han recibido 1.558 peticiones de otras autoridades, solicitudes de asistencia y consulta, y proyectos de decisión (+16%).
El aumento en el número de multas impuestas y su importe respecto a 2024 refleja tanto el incremento de casos que se presentan en la Agencia como la complejidad de los tratamientos analizados, su mayor alcance y, por tanto, el impacto de las infracciones cometidas sobre los derechos y libertades de las personas..
En lo referente a las sentencias de la Audiencia Nacional recaídas en los recursos interpuestos contra resoluciones de la Agencia, de las 38 dictadas en 2025, el 76% de ellas han sido inadmitidas o han resultado desestimatorias.
Mas dialogo con los DPD
En lo relativo a las cifras de personas delegadas de protección de datos (DPD) comunicadas ante la Agencia, el año 2025 se ha cerrado con 126.176 frente a 119.803 de 2024. De la cifra del año pasado, 116.007 corresponden al sector privado y 10.169 al sector público. Al mismo tiempo Pérez Bes comento que las consultas hechas por estos profesionales habían ascendido por encima de las 450, lo que revela que ha mejorado el diálogo entre las partes
Al mismo tiempo comentó que el futuro Estatuto del DPD en el que el propio regulador estaba trabajando, previsiblemente podría salir a la luz antes de que acabe el año podría, tras la consulta final con las asociaciones del sector. De ese total de DPD un 12,30% había certificado su actividad con el procedimiento de la propia AEPD tiene habilitado en su web, lo que avala esos conocimientos adquiridos por esos profesionales.
Por lo que respecta a las cifras de acceso a las herramientas web de ayuda a los responsables que ofrece la Agencia, estas continúan acumulando accesos en 2025: Facilita (51.979), Facilita Emprende (6.571), Gestiona RGPD (29.304), Evalúa Riesgo (22.858), Comunica-Brecha RGPD (15.214), Asesora-Brecha RGPD (9.237) y Validacripto (5.867).
De cara a los próximos meses Lorenzo Cotino indico el interés de la Agencia por “la supervisión inteligente, acompañar la innovación tecnológica —no sólo sancionar—, reforzar la cultura de cumplimiento, especialmente en pymes, y mantener un diálogo fluido con los actores del ecosistema digital para anticipar riesgos”. En su opinión es previsible que en las próximas se apruebe la normativa nacional que adapta el Reglamento de la IA, asi como la propia trasposición de NIS2, entre otras normativas, donde la AEPD es previsible que asuma alguna competencia más.