Vanesa Fernández Escudero
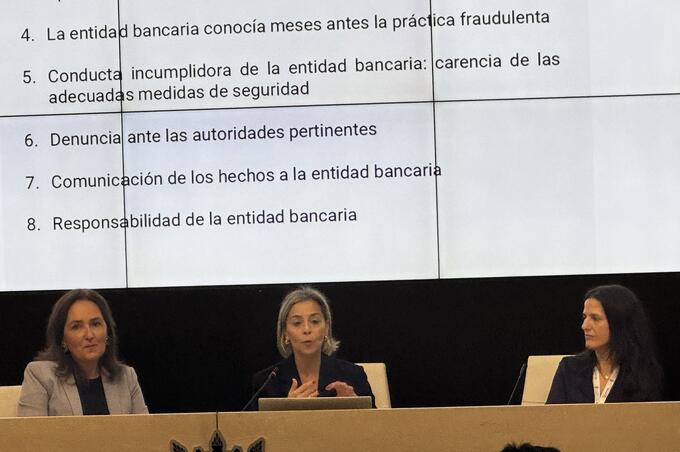
Vanesa Fernandez, flanqueada por Iciar Bertola, presidente de la seccion de Consumo del ICAM y por Ana Orquin, gerente de la Asociacion Española de Derecho de Consumo,, explicando cómo gestionar una demanda por phishing
- Su ponencia impartida en el VII Congreso de Derecho de Consumo fue muy esclarecedora, en una actividad que es un nuevo nicho de mercado para los abogados
Los delitos sobre estafas informáticas se están convirtiendo en uno de los nichos más en expansión de litigios en España. La abogada experta en esta cuestión, Vanesa Fernández autora de una Guia, junto con otros autores como Iciar Bertolá, el decano del ICAM y presidente de la Asociación Española de Derecho de Consumo, Eugenio Ribón o el laj Adrián Gomez, explico en este VII Congreso de Derecho de Consumo celebrado en el ICAM, cuales son los conceptos claves para entender el phishing y el fraude bancario.
Según datos del Ministerio del Interior, más del 16% de los delitos están relacionados con estafas informáticas, 1 de cada 5 denuncias son por hechos relacionados con la ciberdelincuencia lo que supone que la tasa de delitos es de 9,6 delitos por cada mil habitantes, “El crecimiento exponencial en esta última década ha sido por encima del 400%”, comentó esta abogada, en un marco normativo basado en la directiva PSD2. y el RDLey 19/2018 que traspone la Ley de Servicios de Pago Esta normativa obliga a que las entidades bancarias conozcan a sus clientes y su operativa y que dispongan de mecanismos de autenticidad reforzada”,
Para esta jurista según ese RDLey 19/2018 “hay que tener en cuenta tres artículos básicos. El articulo 45 que obliga a la entidad financiera a reintegrar lo antes posible ese dinero defraudado por ser operaciones no autorizadas ni consentidas. El 36 que señala que si no hay consentimiento no hay autorización y el articulo 46 donde habla de cómo se configura la responsabilidad de las entidades bancarias en esos supuestos. Se habla de responsabilidad cuasiobjetiva, el banco responde ante operaciones no autorizadas, comunicada por el cliente, siempre que no exista negligencia grave, fraude o que no se haya comunicado en tiempo”.
A juicio de Fernández, la evolución de las iniciativas delictivas es notable y eso obliga a las entidades bancarias a mejorar sus herramientas de prevención para este tipo de delitos “la obligación de las plataformas tecnológicas de estas entidades supone implementar esas nuevas medidas para que el usuario de esos servicios opere con seguridad. La jurisprudencia existente habla de estos conceptos de seguridad preventiva de las entidades bancarias. En ese escenario deben responder del uso que se haga por terceros de forma irregular de dichas plataformas”

Para esta jurista, la sentencia de 9 de abril del 2025 del Tribunal Supremo ha definido mejor ciertos conceptos como el concepto de negligencia grave del consumidor o la responsabilidad cuasiobjetiva de la entidad bancaria (FOTOS ASOCIACION ESPAÑOLA DE DERECHO DE CONSUMO)
Conceptos claves a considerar
- Desde su punto de vista, a la hora de gestionar cualquier asunto de phishing existen determinados conceptos claves que hay que tener en cuenta y conocer muy bien. “El primero de ellos es el de Operación no autorizada que viene definida por el artículo 36 del RDLey 19/2018 antes citado. Si el usuario no ha autorizado esa operación que se ha hecho para generarle un daño económico no se presupone que haya dado ese consentimiento. De eso habla la sentencia de 9 de abril del 2025 del Supremo de la que ha sido ponente el magistrado Manuel Almenar.
- Otro concepto clave es de Responsabilidad cuasi objetiva de la entidad bancaria “el banco responde de este fraude siempre, a no ser que se produzcan determinadas circunstancias. La primera que el usuario no haya comunicado de forma inmediata a la entidad cuando tuvo conocimiento de dicho fraude y segundo lugar cuando media negligencia grave o fraude del propio usuario. Eso supone que la entidad bancaria responda por la deficiencia del servicio que está prestando”.
Esta experta alertó que “hemos detectado que las entidades bancarias están modificando sus condiciones generales de contratación de su banca online para introducir cláusulas de exoneración de responsabilidad. En muchas se pide al usuario que actualice sus medidas de seguridad y dispositivos o incluso se pretende reducir su responsabilidad en relación a estos términos y condiciones. De estas cláusulas ya ha dicho el Supremo en varias resoluciones que no son válidas desde el año 2012”.
Vanesa Fernández habla de la conducta inusual que las entidades bancarias deben detectar en esas políticas que desarrollan para conocer mejor a sus clientes “las entidades deben conocer la operativa habitual de su cliente y deben disponer de mecanismos para detectar esas operativas irregulares. Si el banco no puede advertir esa conducta inusual, ello puede generar a negligencia de la entidad porque no está adoptando esos mecanismos de seguridad necesarios para evitar el fraude, como lo indican distintas resoluciones existentes que hablan de ello”.
- El tercer concepto que explicó esa jurista fue el de Negligencia grave del usuario. “Se ha definido de forma jurisprudencial por la sentencia citada de 9 de abril del 2025 de la Sala Civil del Supremo, que lo define mejor que otras sentencias. Hasta ese momento no existía ningún concepto sobre dicha cuestión y tampoco aparecía en la ley. El Supremo señala que las entidades deben adoptar un papel proactivo y adoptar medidas para prevenir el fraude. No basta con tener seguridad en su plataforma hay que aplicarla bien para detectar esa conducta inusual de sus usuarios clientes2.
En dicha sentencia se analiza el comportamiento del usuario “en esa resolución, el usuario advierte que algo está pasando con sus cuentas y avisa al banco. Es la entidad bancaria quien no adopta las medidas oportunas para que el fraude no se produzca finalmente. El Supremo señala que aunque la operación esté autenticada, eso no sustituye el requisito del consentimiento informado por el propio ordenante de esa operación. Ese consentimiento expreso del usuario de servicios de pago es necesario para autorizar este tipo de operaciones. La sentencia del Supremo reformula lo que es este tipo de negligencia, realmente”.
- A juicio de esta jurista, otro concepto clave es el de Comunicación sin demora”, en el articulo 41 b de la Ley de Servicios de Pago se indica que el usuario debe comunicar la operación no autorizada en el mismo momento que tenga conocimiento de ella. La fala de comunicación puede exonerar de la responsabilidad a la entidad bancaria como indica la sentencia de la Audiencia Provincial de Zaragoza de 14 de mayo del 2013. Tenemos que diferenciar el plazo para comunicar del plazo para ejercitar la acción y otro plazo que habla de los trece meses famosos”.
Plazos para comunicar
En su opinión “no hay un plazo comunicar si revisamos esta ley. Si se dice que debe comunicarlo de forma inmediata en cuanto lo sepa. Esta cuestión ha abierto un debate y genera inseguridad jurídica. Hace un par de meses el TJUE en una sentencia de 1 agosto asunto c.665/23 que va señalaba que era tarde comunicar dos meses después al banco ese fraude. También pide al usuario que actúe con rapidez y que mantenga una actitud vigilante con sus cuentas bancarias. Señala que esa comunicación debe hacerse en los primeros trece meses tras ese adeudo irregular cometido. Si no lo hiciera por dolo o negligencia grave no podría reclamar al banco”.
Para esta jurista esa sentencia del TJUE choca con nuestra jurisprudencia actual. Una sentencia de la Audiencia Provincial de Madrid de 2 de julio del 2019 señala que la demora de comunicar el incidente en dos meses no supone que no se hubiera cumplido con el requisito de comunicación en tiempo y forma al que hace referencia ese artículo 41.B. Ejercitar esa reclamación debe hacerse en los trece meses desde que se produjo la operación no autorizada y en cualquier caso el plazo para reclamar la reintegración de ese dinero, según señala el articulo 45 el RD 19/2018 es de cinco años de conformidad con el articulo 1964 del Código Civil”.
- Hablar de Autenticación reforzada es para Vanesa Fernández, otro de los conceptos claves en estas reclamaciones por estafas bancarias “Viene regulado en el articulo 68 de la Ley de Servicios de Pago. La entidad bancaria no supera esa autenticación reforzada enviando un código OTP a un dispositivo móvil. Hay que cumplir con dos de los tres requisitos que exige la normativa que se resume en tres supuestos, contar con un dispositivo; manejar una contraseña y el uso de elementos como la huella digital o el reconocimiento facial. En distintas resoluciones no se da ese doble factor de autenticación si no se da en dos de los tres factores antes citados. Este es un tema que debe explicarse bien en la demanda”.
- Como último concepto clave, Fernández se refiere a la “Diligencia exigible a los proveedores. El Supremo en su sentencia de 9 de abril habla de diligencia reforzada. No basta con mandar mensajes al usuario sobre los peligros del fraude digital. Con eso no eluden su responsabilidad. Las entidades bancarias deben contar con sistemas que garanticen la seguridad de los usuarios y mejorar sus sistemas de detección de fraudes. Si no tiene esas medidas de seguridad están obligadas estas entidades a devolver el dinero sustraído”.