

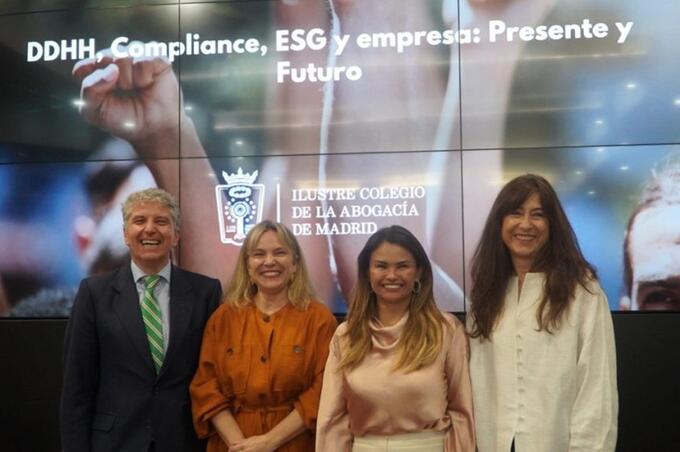
Por Erika Torregrossa La reciente jornada celebrada en el Ilustre Colegio de la Abogacía de Madrid, organizada conjuntamente por la Sección de Derechos Humanos, la Sección de Compliance, la Sección de Abogados de Empresa y el Instituto de Oficiales de Cumplimiento,IOC ha permitido abrir un debate imprescindible para el presente y el futuro de la empresa: la integración real de los derechos humanos en la gestión corporativa.
CEO de DIPLOCORP y presidenta de la Sección de Derechos Humanos del ICAM
 |
||
| Erika Torregrossa | ||
Durante mucho tiempo, los derechos humanos, el compliance y la sostenibilidad fueron tratados como materias separadas. Los derechos humanos parecían formar parte del Derecho internacional público, de las obligaciones de los Estados y de los grandes tratados internacionales. El compliance, por su parte, se vinculaba a la prevención penal, a los códigos éticos, a los canales de denuncia y a los controles internos. Finalmente, la sostenibilidad y los criterios ESG se percibían, en muchas ocasiones, como una cuestión reputacional, orientada a inversores, consumidores o comunicación corporativa.
Sin embargo, esa división ha quedado superada. Hoy asistimos a una transformación profunda del modelo empresarial. La empresa del siglo XXI no puede limitarse a generar beneficios; debe demostrar cómo los genera. Y ese “cómo” exige incorporar a su cultura, a sus procesos y a su toma de decisiones el respeto a los derechos humanos, la protección del medio ambiente, la transparencia y la responsabilidad social.
Esta evolución no surge de forma repentina. Desde los años setenta, la comunidad internacional empezó a reflexionar sobre el creciente poder de las empresas multinacionales y su capacidad para impactar en la vida de millones de personas. Las Líneas Directrices de la OCDE para Empresas Multinacionales sobre Conducta Empresarial Responsable fueron uno de los primeros instrumentos internacionales en ordenar esa preocupación, al establecer recomendaciones dirigidas a las empresas en ámbitos como derechos humanos, empleo, medio ambiente, integridad empresarial, tecnología y diligencia debida en cadenas de suministro.
El gran punto de inflexión llegó en 2011, con la aprobación de los Principios Rectores de Naciones Unidas sobre las Empresas y los Derechos Humanos, conocidos como Principios Ruggie. Estos principios establecieron una arquitectura clara basada en tres pilares: proteger, respetar y remediar. Los Estados tienen el deber de proteger frente a abusos de derechos humanos; las empresas tienen la responsabilidad de respetarlos; y las víctimas deben contar con mecanismos efectivos de reparación.
La importancia de estos principios reside en que introdujeron con fuerza el concepto de diligencia debida en derechos humanos. Es decir, las empresas deben identificar los riesgos que su actividad puede generar, prevenir impactos negativos, mitigarlos cuando se produzcan, hacer seguimiento de sus medidas y reparar los daños cuando corresponda. Ya no basta con afirmar que se respetan los derechos humanos. Es necesario demostrarlo mediante procedimientos internos, decisiones documentadas, controles verificables y mecanismos eficaces.
La realidad ha demostrado que la autorregulación, aunque necesaria, no siempre ha sido suficiente. Tragedias como el incendio de Ali Enterprises en Pakistán, en 2012, o el derrumbe del edificio Rana Plaza en Bangladesh, en 2013, evidenciaron las consecuencias humanas de cadenas de suministro opacas, deslocalizadas y sometidas a una presión económica extrema. Miles de trabajadores murieron o resultaron heridos en contextos de graves deficiencias laborales y de seguridad. Aquellos hechos marcaron un antes y un después: Europa comprendió que el consumo y la producción global no pueden construirse sobre condiciones indignas.
En una economía globalizada, la responsabilidad empresarial no termina en la sede social ni en la filial directa. Se extiende a la cadena de valor, a los proveedores, a los socios comerciales y a las condiciones reales en las que se producen bienes y servicios. Esta idea transforma radicalmente la forma de entender el compliance. Ya no hablamos solo de prevenir delitos dentro de la organización, sino de construir sistemas capaces de identificar y gestionar riesgos en derechos humanos, laborales, medioambientales y de gobernanza.
En este contexto, el compliance se convierte en una herramienta esencial para hacer operativa la diligencia debida. Un programa de cumplimiento eficaz debe integrar mapas de riesgos, controles proporcionales, políticas internas, formación, auditorías, cláusulas contractuales, canales de reclamación y sistemas de seguimiento. Pero, sobre todo, debe estar conectado con la estrategia empresarial y con el compromiso real de los órganos de administración.
La Unión Europea ha dado pasos decisivos en esta dirección. Primero, mediante la Directiva 2014/95/UE sobre divulgación de información no financiera e información sobre diversidad, que abrió el camino europeo hacia una mayor transparencia empresarial en materia social, medioambiental y de derechos humanos. En España, esta evolución tuvo reflejo en la Ley 11/2018, de 28 de diciembre, en materia de información no financiera y diversidad, que modificó, entre otras normas, el Código de Comercio y la Ley de Sociedades de Capital.
Posteriormente, la Directiva (UE) 2022/2464 sobre información corporativa en materia de sostenibilidad CSRD reforzó el régimen europeo de reporting en sostenibilidad. Las empresas afectadas deben reportar información detallada sobre cuestiones medioambientales, sociales, de derechos humanos y de gobernanza. La sostenibilidad deja así de ser un relato voluntario para convertirse en una obligación de información rigurosa, comparable y verificable. Esta arquitectura se completa con el Reglamento Delegado (UE) 2023/2772, que aprueba las Normas Europeas de Información sobre Sostenibilidad —ESRS—, llamadas a concretar técnicamente el contenido del reporting exigido.
Pero informar no equivale necesariamente a actuar. Una empresa puede describir sus riesgos, publicar indicadores y elaborar memorias de sostenibilidad sin que ello implique, por sí solo, una transformación real de su conducta. Ahí radica la relevancia de la Directiva (UE) 2024/1760 sobre diligencia debida de las empresas en materia de sostenibilidad CSDDD o CS3D. Esta norma supone un salto cualitativo: no se limita a exigir transparencia, sino que impone obligaciones de prevención, mitigación y reparación de impactos adversos en derechos humanos y medio ambiente.
La diferencia entre ambas directivas es esencial. La CSRD obliga a contar; la CSDDD obliga a actuar. La primera se centra en el reporting y la rendición de cuentas. La segunda se orienta a la gestión efectiva del riesgo y al cambio de comportamiento empresarial. Ambas son complementarias y forman parte de una misma arquitectura europea: primero, transparencia; después, responsabilidad activa.
Para los abogados de empresa, los responsables de cumplimiento y los consejos de administración, este cambio tiene consecuencias profundas. Será necesario revisar contratos con proveedores, políticas internas, procedimientos de compras, sistemas de auditoría, procesos de toma de decisiones y mecanismos de reclamación. El contrato mercantil, por ejemplo, ya no será solo un instrumento económico, sino también una herramienta de control de riesgos en derechos humanos y sostenibilidad.
También se refuerza la dimensión de la gobernanza. Las decisiones empresariales deberán incorporar evaluaciones de impacto, especialmente cuando existan operaciones en países o sectores con riesgos elevados de trabajo forzoso, explotación infantil, discriminación, vulneración de derechos laborales o daños ambientales graves. La diligencia debida exigirá anticipación, documentación, trazabilidad y capacidad de respuesta.
España afronta ahora el reto de transponer adecuadamente este nuevo marco europeo. El Ministerio de Economía abrió en 2026 una consulta pública previa para el Anteproyecto de Ley de incorporación al ordenamiento jurídico español de la Directiva (UE) 2024/1760, en un contexto además condicionado por ajustes europeos recientes, como la Directiva (UE) 2025/794, conocida como “stop-the-clock”, y por el paquete de simplificación normativa reflejado en la Directiva (UE) 2026/470.
La futura regulación española deberá proteger eficazmente los derechos humanos y el medio ambiente, pero también ofrecer seguridad jurídica, claridad conceptual y proporcionalidad. Una buena transposición puede situar a nuestro país como referente en cumplimiento empresarial responsable. Una mala transposición, en cambio, podría generar duplicidades, cargas innecesarias y confusión normativa.
La clave estará en comprender que derechos humanos, compliance y empresa ya no son realidades separadas. Forman parte de una misma conversación sobre legitimidad, confianza y sostenibilidad del modelo económico. Las empresas que entiendan este cambio no solo reducirán riesgos jurídicos y reputacionales; estarán mejor preparadas para competir en un mercado cada vez más exigente, informado y consciente.
En definitiva, estamos ante un cambio de paradigma. Durante décadas, la pregunta fue si las empresas debían comportarse voluntariamente de manera responsable. Hoy la pregunta es otra: cómo deben demostrar, jurídicamente y en la práctica, que identifican, previenen, mitigan y reparan sus impactos.
El éxito empresarial del siglo XXI no se medirá únicamente por la cuenta de resultados. Se medirá también por la forma en que esos resultados se obtienen. Porque una empresa verdaderamente moderna no es solo la que crece, innova o internacionaliza su actividad. Es aquella que comprende que la dignidad humana, el respeto al entorno y la ética corporativa no son límites al negocio, sino condiciones indispensables para su legitimidad y permanencia.