Law & Trends. Las Vegas Convention Center · Miércoles 7 de enero de 2026
Juan Carlos Moncada
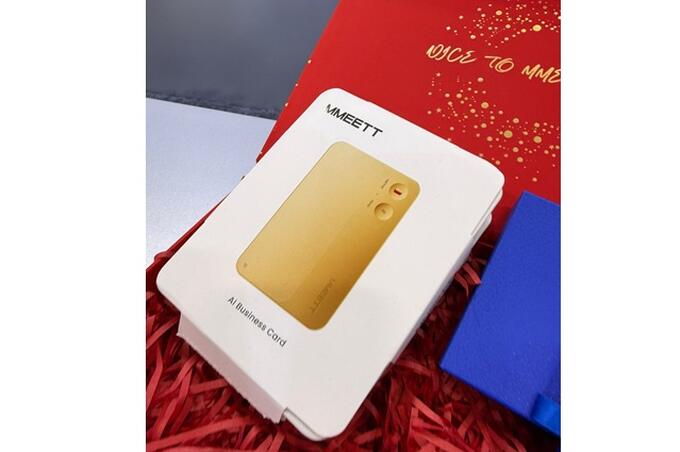
En el corazón del West Hall de CES 2026, una innovación aparentemente inofensiva está levantando las cejas de los expertos en cumplimiento: MMEETT, una "tarjeta de presentación con IA" de apenas 3 mm de grosor. No es solo un objeto de networking; es un sistema de captura masiva con cuatro modos: AI Note/Meeting, AI Translator, AI Business Card y AI Inspiration.
Para nuestra audiencia en España y Colombia, la tesis es clara: Cuando conviertes una conversación casual en un activo digital estructurado (transcripción + análisis), dejas de "tomar notas" y pasas a "operar un sistema de tratamiento de datos personales".
1. El riesgo del "salto de estatus" del dato
Para un comité de socios o un oficial de cumplimiento, el peligro de MMEETT no es la grabación, sino la estructuración.
* Audio difuso: Difícil de usar como prueba o dato comercial.
* Transcripción IA: Buscable, indexable y compartible. En términos del RGPD (España) y la Ley 1581 (Colombia), esto transforma un dato volátil en una base de datos tratada técnicamente, lo que dispara las obligaciones de seguridad y transparencia.
2. El "Bystander Problem" y la Biometría Invisible
Hoy en los pasillos del LVCC, el ruido es constante. MMEETT utiliza IA para "limpiar" el audio y separar voces.
* El tercero no informado: En una feria, capturas voces de personas que no consintieron. La IA etiqueta a estos "bystanders", creando perfiles de terceros sin base jurídica.
* Huella vocal: El etiquetado de locutores (speaker tagging) suele implicar el tratamiento de patrones vocales. Bajo el marco europeo, esto puede rozar el tratamiento de datos biométricos, exigiendo una Evaluación de Impacto (EIPD) que la mayoría de los usuarios ignoran.
3. España vs. Colombia: El choque con la realidad técnica
Hay una bandera roja en la auditoría de este dispositivo: su ficha en las tiendas de apps dice "Data Not Collected", mientras que su propuesta de valor es, precisamente, recolectar y analizar audio.
* En España (AEPD): El foco estará en la transferencia internacional. Si el procesamiento ocurre en una nube fuera del Espacio Económico Europeo (EEE) sin las garantías de "decisión de adecuación", el uso corporativo de estas tarjetas podría ser ilegal de facto.
* En Colombia (SIC): La Superintendencia de Industria y Comercio es enfática en el Habeas Data. Si la tarjeta identifica a alguien y esa información se integra en un CRM corporativo sin autorización previa y expresa, la empresa se expone a sanciones severas por captación ilícita.
4. Hoy, la ciudad y la feria muestran las dos caras de la "tecnología como política":
* Sostenibilidad y Ciudad Inteligente: La CTA anunció hoy una donación de US$125.000 para proyectos locales en Las Vegas, incluyendo la conversión a luminarias LED y la plantación de árboles para combatir el calor urbano. Es la tecnología validando políticas públicas.
* Startup Vegas LevelUp: Hoy a las 5:00 PM en la Historic Fifth Street School, los fundadores locales debaten sobre la "IA Responsable". Hay un movimiento creciente en Nevada para regular el uso de IA en espacios públicos, lo que puede chocar directamente con gadgets de grabación "oculta" como MMEETT.
* El pulso del Strip: Mientras el Las Vegas Review-Journal destaca hoy el avance del Guitar Tower del Hard Rock (apertura 2027), los abogados presentes en CES discuten el "derecho a la imagen" en estos nuevos mega-escenarios hiperconectados.
5. Checklist de Seguridad para Firmas (ES/CO)
Si su equipo planea adoptar estas tarjetas, el mínimo exigible es:
* Aviso de grabación: Siempre informar verbalmente: "Voy a usar esta tarjeta para generar la minuta de nuestra charla, ¿está de acuerdo?".
* Zonas Rojas: Prohibido su uso en negociaciones de precios, secretos industriales o datos de salud.
* Higiene NFC: Evitar enlaces directos a nubes desconocidas. Usar una landing page propia de la firma para compartir el contacto.
En CES 2026, la tarjeta de presentación ha dejado de ser un gesto de cortesía para convertirse en un dispositivo de vigilancia productiva. El reto no es la tecnología, sino la gobernanza de la memoria: quién es dueño de lo que se dijo y cuánto tiempo vive esa verdad en los servidores de una startup.