

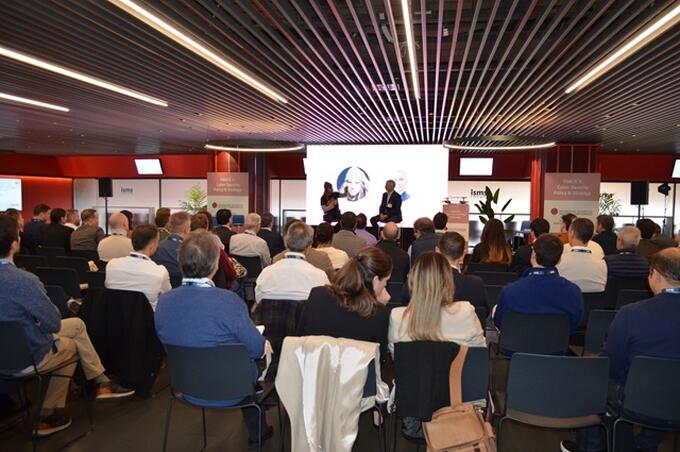
Phd. María Luisa García Torres, Consultora en ciberseguridad y en soluciones legal tech Jefe de estudios del área de Derecho Facultad Business & Tech Universidad Alfonso X el Sabio La jornada del ISMS Forum 2025, en el Track 7: Regulatory Framework, Certification, Standards & Best Practices, evidenció que la ciberseguridad ha dejado de ser un concepto aislado para convertirse en un componente integral de la gobernanza digital. En un entorno de amenazas crecientes y regulaciones complejas, la capacidad de las organizaciones para proteger sus activos y mantener la resiliencia depende de integrar gobernanza, gestión de riesgos y cumplimiento normativo.
Gobernanza como fundamento estratégico
La gobernanza digital sostiene la toma de decisiones estratégicas y la gestión de riesgos en todo tipo de organizaciones, desde grandes corporaciones hasta PYMES. No basta con soluciones tecnológicas aisladas; se requieren estructuras claras, políticas robustas y procedimientos definidos que aseguren la continuidad operativa, la protección de datos y la capacidad de respuesta ante incidentes. Adoptar este enfoque convierte la ciberseguridad en un motor de sostenibilidad empresarial y confianza ante clientes, socios y reguladores.
Certificaciones y estándares: implementación continua
Los expertos participantes en la mesa redonda titulada “Certificaciones, estándares y buenas prácticas en ciberseguridad”, en la que intervinieron José Miguel Parejo, CISO de Gestamp; Manuel F. Sánchez, CISO de Horse Powertrain; José Ángel Capote, Cybersecurity and Privacy Officer Spain & Portugal de Huawei; y José Ramón Monleón, Board Member de ISMS Forum, y que fue moderada por Alberto Francoso, Delegado de Ciberseguridad de Veolia España, destacaron la importancia de las certificaciones internacionales destacaron que las certificaciones internacionales proporcionan marcos estructurados para la protección de activos y el cumplimiento normativo, pero no garantizan inmunidad frente a futuras amenazas. Su valor real reside en la implementación constante, la integración de procesos sólidos y el fomento de una cultura orientada a la mejora continua.
La multiplicidad de marcos normativos y auditorías divergentes genera complejidad, especialmente para organizaciones presentes en varios países. Esto refuerza la necesidad de armonización internacional para optimizar recursos y reforzar la ciberseguridad de manera global.

Maria Luisa Garcia Torres, Jurista Digital, en este articulo señala la importancia de las certificaciones para avalar que las empresas tienen una buena política de ciberseguridad
Más que certificaciones: cultura y mejora continua
Las certificaciones permiten evaluar madurez, clasificar proveedores y gestionar riesgos en la cadena de suministro, pero su verdadera aportación es impulsar procesos de mejora continua: actualizar políticas, auditar periódicamente, identificar riesgos, formar al personal y garantizar supervisión activa. Esta dinámica fortalece una cultura organizativa capaz de responder eficazmente ante incidentes.
La ciberseguridad impacta transversalmente en áreas jurídicas, organizativas y estratégicas. Incidentes graves pueden paralizar operaciones, comprometer datos y afectar la reputación. Normativas europeas como NIS2 y DORA exigen gobernanza formal, documentación exhaustiva y auditorías continuas.
Factor humano y resiliencia organizativa
El factor humano sigue siendo crítico, dado que la mayoría de incidentes se originan por errores o falta de formación. Invertir en capacitación, comunicación interna y protocolos claros reduce riesgos y fortalece la cultura organizativa, aumentando la capacidad de respuesta ante amenazas dinámicas.
Desafíos específicos de las PYMES
En España, las PYMES representan más del 99 % de las compañías y generan alrededor del 70 % del empleo privado, pero enfrentan riesgos tecnológicos y legales significativos: malware, ransomware, phishing, vulnerabilidades de software y hardware, accesos no autorizados o DDoS. La falta de consultores jurídicos o departamentos de compliance, frecuente por limitaciones de recursos, incrementa la exposición a sanciones, responsabilidades en la cadena de suministro y daños reputacionales.
La ausencia de políticas claras, protocolos de respuesta y formación del personal agrava la vulnerabilidad. Para mitigar estos riesgos, las PYMES deben implementar medidas adaptadas a su tamaño y recursos: consultoría externa flexible, programas de formación, protocolos escalables, controles técnicos y legales integrados, y auditorías periódicas alineadas con estándares ISO.
Conclusión
El ISMS Forum 2025 confirma que la ciberseguridad ya no es un requisito técnico, sino un pilar estratégico de la gobernanza empresarial. Las certificaciones son valiosas, pero su efectividad depende de procesos robustos, cultura organizativa resiliente y supervisión constante. Para las PYMES, un enfoque integral que combine medidas técnicas, cumplimiento normativo, protocolos escalables y auditorías periódicas es esencial para proteger activos estratégicos, garantizar continuidad operativa y fortalecer la confianza de clientes, socios y reguladores en un entorno digital cada vez más complejo.